فهم وضع أمان التطبيقات
في المشهد الرقمي سريع التطور لعام 2025، تحول مصطلح وضع أمان التطبيقات (ASP) من مجرد اهتمام تقني محدود إلى أولوية مركزية في مجالس الإدارة. ببساطة، يمثل وضع أمان التطبيقات لديك الحالة الإجمالية لبيئة أمان التطبيقات بالكامل في مؤسستك. فهو يعمل كصورة شاملة توضح تفاصيل فعالية ضوابط الأمان الخاصة بك، ووجود الثغرات الأمنية، والمرونة العامة لمنظومة برمجياتك. وبدلاً من التركيز على جدار حماية واحد أو تصحيح برمجي منفرد، يتطلب ASP نظرة تربط بين طبقات الأمان المتباينة في استراتيجية دفاعية موحدة.
إن تحقيق وضع أمني قوي يتطلب ما هو أكثر من مجرد تثبيت الأدوات؛ إذ ينطوي على تنسيق جهد تعاوني بين المطورين وعمليات الأمان وأصحاب المصلحة في الأعمال. ومع توسع المؤسسات، فإنها غالباً ما تعاني من رؤية مجزأة لأمانها، مما يؤدي إلى ثغرات يمكن للمهاجمين استغلالها. ومن خلال إعطاء الأولوية للوضوح الشامل والإدارة الموحدة، يمكن للشركات التحول من حالة رد الفعل المتمثلة في إطفاء الحرائق إلى وضع استباقي يتوقع التهديدات قبل ظهورها في بيئات الإنتاج.
تحدي إرهاق التنبيهات والتعقيد
تعد المعضلة المستمرة التي تواجه الفرق الأمنية هي الحجم الهائل من التنبيهات الناتجة عن البنية التحتية الحديثة. فليس من غير المألوف أن تعالج مؤسسة متوسطة الحجم مئات، وأحياناً أكثر من 500 تنبيه يومياً. يؤدي هذا التدفق المستمر للبيانات إلى إنشاء بيئة تضيع فيها الثغرات الأمنية الحرجة بسهولة تحت وطأة التشويش. وعندما تقضي الفرق الأمنية وقتها في مطاردة الإيجابيات الكاذبة، تفقد قدرتها على التركيز على التحسينات الاستراتيجية، مما يترك المكونات الأساسية للتطبيق مكشوفة لفترات أطول من اللازم.
وتعالج الحلول الفعالة لوضع أمان التطبيقات ذلك من خلال تطبيق أطر عمل ذكية لتحديد الأولويات. فبدلاً من التعامل مع كل ثغرة أمنية كحالة طوارئ فورية وعالية الأولوية، تصنف الأنظمة الحديثة المخاطر بناءً على تأثيرها المحتمل على الأعمال. ومن خلال ربط بيانات التهديدات بسياق التطبيق—مثل ما إذا كان البرنامج يتعامل مع بيانات حساسة للعملاء أو يتفاعل مع قواعد بيانات داخلية حرجة—يمكن للفرق الأمنية تصفية التشويش في الخلفية. ويتيح هذا اتباع نهج أكثر تركيزاً، مما يضمن حصول الأصول الرقمية الأكثر قيمة لديك على أعلى مستوى من الحماية.
الركائز الأساسية لاستراتيجية أمنية قوية
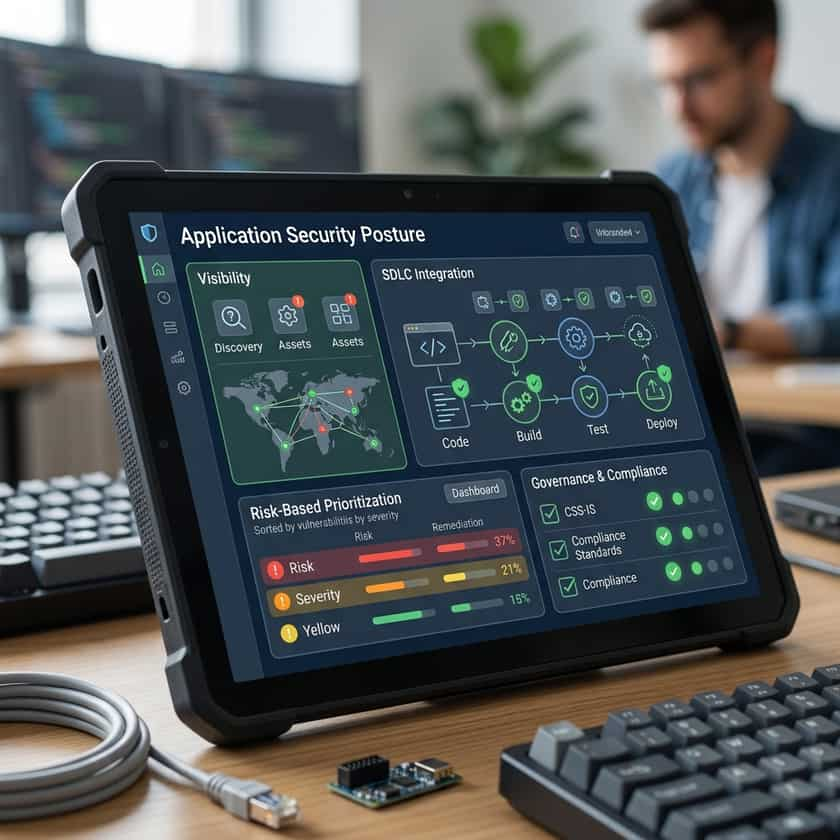
- الرؤية المستمرة: الحفاظ على جرد دقيق وفوري لجميع التطبيقات، وواجهات برمجة التطبيقات (APIs)، والخدمات المصغرة (microservices) في محفظتك.
- النمذجة الاستباقية للتهديدات: التقييم المنتظم لكيفية تعرض تطبيقاتك للهجوم وتحديد أكثر مسارات الاختراق احتمالاً.
- التتبع التلقائي للامتثال: تبسيط عملية مواءمة ضوابط الأمان لديك مع الأطر التنظيمية مثل GDPR أو SOC2.
- الحوكمة الموحدة: وضع سياسات واضحة تحدد المتطلبات الأمنية في كل مرحلة من مراحل دورة حياة تطوير البرمجيات (SDLC).
- حلقات التغذية الراجعة: تطبيق قنوات اتصال سريعة تنبه المطورين إلى العيوب الأمنية أثناء كتابتهم للتعليمات البرمجية.
المخاطر الناشئة في المنظومة الحديثة
يتسم مشهد التهديدات لعام 2025 بتحولات سريعة في التكنولوجيا. إذ تعتمد التطبيقات بشكل متزايد على مكتبات الطرف الثالث، والأطر مفتوحة المصدر، والخدمات السحابية الأصلية. ورغم أن هذه الأدوات تمكن من تطوير أسرع، فإنها تفرض أيضاً مخاطر على سلسلة التوريد يصعب اكتشافها في كثير من الأحيان. ويجب أن يأخذ الوضع الأمني القوي في الاعتبار هذه التبعيات الخارجية، مما يضمن امتداد محيطك الأمني إلى ما هو أبعد من التعليمات البرمجية المكتوبة داخلياً ليشمل منظومة برمجيات المكونات المدمجة بأكملها التي تدير أعمالك.
علاوة على ذلك، أدى انتشار التطوير القائم على الذكاء الاصطناعي وأدوات البرمجة الآلية إلى تسريع وتيرة نشر الميزات الجديدة. ورغم أن هذا يعزز الإنتاجية، فإنه يعني أيضاً إمكانية إدخال ثغرات أمنية بمعدل أسرع. ويتطلب الحفاظ على وضع أمني إيجابي التكيف مع هذه السرعة دون المساس بالأمان. ولم يعد دمج الفحوصات الأمنية مباشرة في سير عمل المطورين—والذي يشار إليه غالباً بـ 'التحول إلى اليسار' (shifting left)—أمراً اختيارياً. بل هو الطريقة الأكثر فعالية لضمان مواكبة الأمان لمتطلبات الأعمال الحديثة.
أفضل الممارسات للتنفيذ
يعد التحسين الناجح لوضع أمان التطبيقات عملية تكرارية. ابدأ بتدقيق وضعك الحالي لتحديد أكبر الثغرات في الرؤية الشاملة وزمن الاستجابة. لا تحاول إصلاح كل شيء في وقت واحد. بدلاً من ذلك، ركز على المجالات ذات التأثير الكبير مثل أمان واجهات برمجة التطبيقات أو مسارات المصادقة الحيوية. واحرص على إشراك الإدارة مبكراً، من خلال صياغة مبادرات الأمان في سياق استمرارية الأعمال وإدارة المخاطر. فعندما يدرك أصحاب المصلحة أن الأمان يدعم النتائج المالية الإجمالية عن طريق منع الاختراقات المكلفة، يصبح من الأسهل بكثير تأمين الموارد اللازمة لتحقيق تحسين مستدام.